Caso a sua empresa tenha implementado uma política de reautenticação para apps na sua conta do google, será necessário que um administrador da conta google libere a Kondado desta política configurando nosso aplicativo do google como confiável seguindo os passos abaixo (afinal, as integrações precisarão executar de forma autônoma sem uma reautenticação a cada 24h)
Caso esteja seguindo estes passos para resolver problemas de conexão com o BigQuery, recomendamos utilizar o destino BigQuery com o BigQuery Service Account, que utiliza um método de autenticação diferente e não necessita dos passos abaixo
Caso já utilize o BigQuery com autenticação normal e queira substituí-lo pelo BigQuery Service Account sem recriação das tabelas e de forma massiva, entre em contato conosco pelo chat referenciando este tutorial e iremos ajudá-lo neste processo
1) Um administrador da sua conta Google deve acessar a página de gerenciamento de contas em https://admin.google.com/
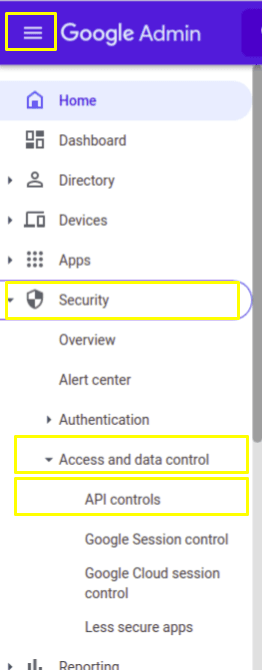
2) No menu lateral (acessado pelas 3 barras horizontais na parte superior esquerda) acesse Security > Access and data control > API controls
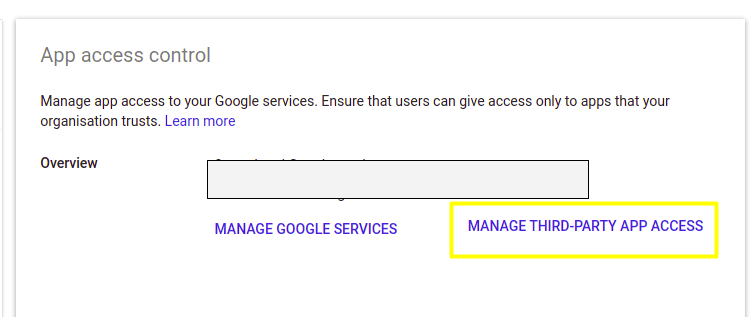
3) Na página de App access control, selecione MANAGE THIRD-PARTY APP ACCESS
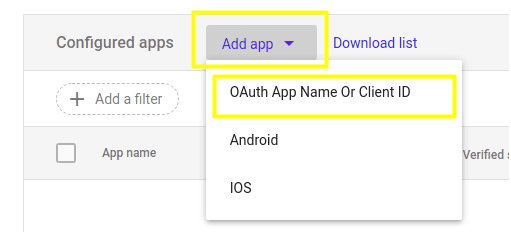
4) Na lista, procure pela opção "Add app" > "Oauth App Name Or Client ID"
5) Na barra de busca, digite "kondado" e clique em "SEARCH", depois selecione a opção com App name "Kondado" (e apenas esta opção)
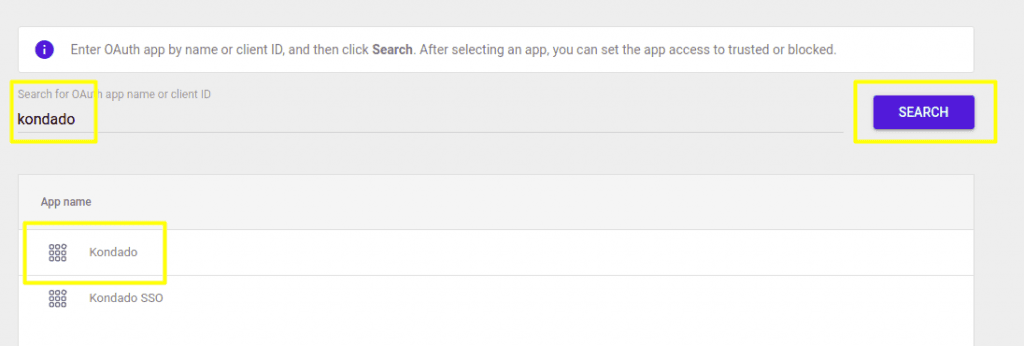
Certifique-se que você irá escolher a opão Kondado e não Kondado SSO
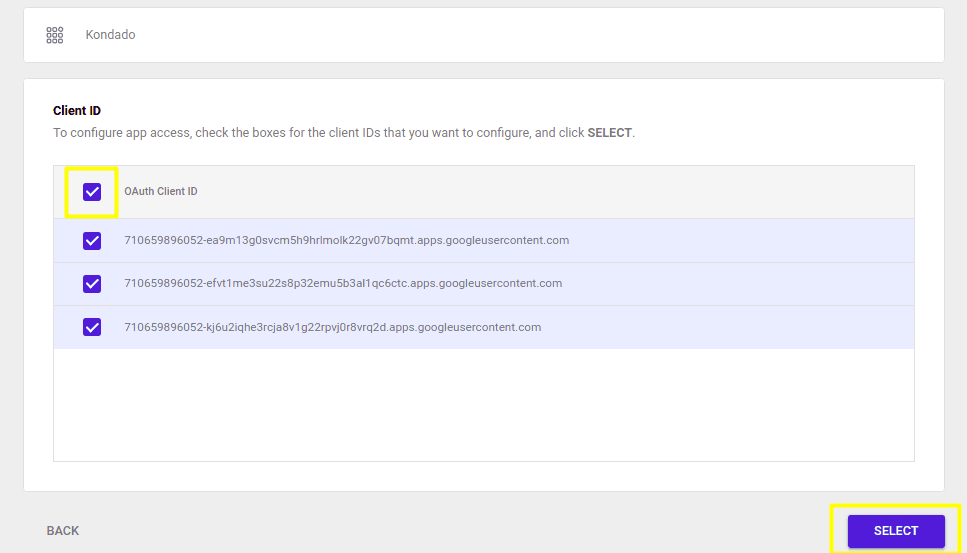
6) No próximo passo, autorize todos os Client IDs listados e depois clique em "SELECT"
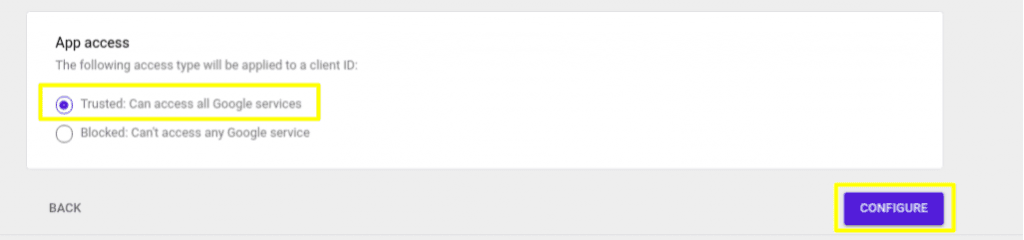
7) No próximo passo, selecione a opção "Trusted: Can access all Google services" e depois clique em "CONFIGURE"
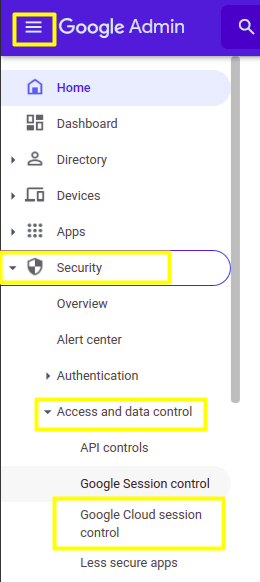
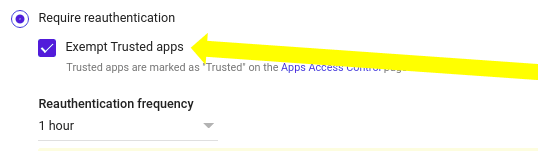
8) Agora que a Kondado está configurada como um App confiável, caso sua organização ainda não tenha feito, será necessário eximir os apps confiáveis de requerer reautenticação. Para isso, acesse novamente a barra lateral esquerda pelos 3 traços horizontais na parte superior esquerda > Security > Access and data control > Google Cloud session control
9) Marque a opção "Exempt Trusted apps" e depois bastará salvar
As alterações realizadas podem levar até 24h para serem implementadas pelo Google
Autorizar a Kondado em organizações Google com controle de sessão
Configure a Kondado como aplicativo confiável no Google Admin Console para permitir integrações autônomas sem reautenticação a cada 24 horas.
Acessar o Google Admin Console
Um administrador da conta Google deve acessar a página de gerenciamento em https://admin.google.com/ para iniciar a configuração de segurança.
Navegar até API controls
No menu lateral (3 barras horizontais), acesse Security > Access and data control > API controls para gerenciar o acesso de aplicativos de terceiros.
Gerenciar apps de terceiros
Na página de App access control, selecione MANAGE THIRD-PARTY APP ACCESS e depois clique em "Add app" > "Oauth App Name Or Client ID".
Buscar e selecionar a Kondado
Na barra de busca, digite "kondado" e clique em SEARCH. Selecione a opção com App name "Kondado" — certifique-se de escolher Kondado e não Kondado SSO.
Autorizar todos os Client IDs
No próximo passo, autorize todos os Client IDs listados e clique em "SELECT" para prosseguir com a configuração de confiança.
Configurar como app confiável
Selecione a opção "Trusted: Can access all Google services" e clique em "CONFIGURE". Isso permite que as integrações de dados executem de forma autônoma.
Eximir apps confiáveis de reautenticação
Acesse novamente Security > Access and data control > Google Cloud session control e marque "Exempt Trusted apps" para finalizar. As alterações podem levar até 24h.
Considerar alternativa para BigQuery
Para conexões com BigQuery, recomendamos usar o destino BigQuery Service Account, que utiliza autenticação diferente e não precisa destes passos. Veja mais sobre nossos destinos.